IonGuard - Câmara Fria (NR-36)
Esta integração permite que o ACCELERO consulte a plataforma IonGuard antes de liberar o acesso a uma câmara fria, verificando se o trabalhador está dentro dos limites de exposição ao frio definidos pela NR-36 (segurança e saúde no trabalho em empresas de abate e processamento de carnes e derivados).
A verificação é feita em tempo real consultando a API IonGuard: ao tentar acessar uma área marcada como câmara fria, o ACCELERO envia o código (matrícula) da pessoa à API, que responde se o acesso é permitido com base no tempo de exposição acumulado. Se o trabalhador excedeu o limite, o acesso é negado automaticamente.
O ACCELERO já possui um controle nativo de câmara fria/tempo de permanência, baseado no controle de acesso por identificadores (faciais e leitores de cartão). Esta página descreve a integração com a plataforma IonGuard — um produto de rastreio por beacons e antenas — que oferece um tipo de controle distinto. As duas abordagens são independentes; consulte Câmara Fria para o recurso nativo.
Este recurso é disponibilizado como plugin (ionguard_camarafria) e precisa ser instalado e habilitado pela equipe técnica da IONGRADE. Depende de uma instância da plataforma IonGuard acessível pelo servidor ACCELERO.
Versão atual do plugin: 0.1.0 — compatível com ACCELERO 2.16.8 ou superior.
O que o plugin faz
| Funcionalidade | O que acontece no ACCELERO |
|---|---|
| Verificação de acesso | Antes de liberar a passagem a uma área de câmara fria habilitada, o ACCELERO consulta a API IonGuard com o código da pessoa |
| Bloqueio por exposição | Se a API indicar que o trabalhador excedeu o limite de exposição contínua ao frio, o acesso é negado |
| Política de fallback | Quando a API está indisponível, o acesso é liberado (Fail Open) ou negado (Fail Closed) conforme a política configurada — global ou por área |
| Registro de evento | Acessos negados pela regra geram o evento tipo 312 — Acesso negado - IonGuard NR-36 |
| Log de auditoria | Toda consulta (com resposta ou em fallback) é registrada na tabela de log do plugin para auditoria |
Garante o cumprimento dos limites de exposição ao frio da NR-36 diretamente no controle de acesso físico, sem depender de conferência manual de tempo no posto de trabalho.
Configuração
Configuração da API
Caminho de acesso: Avançado > Sistema > Plugins - IonGuard Câmara Fria
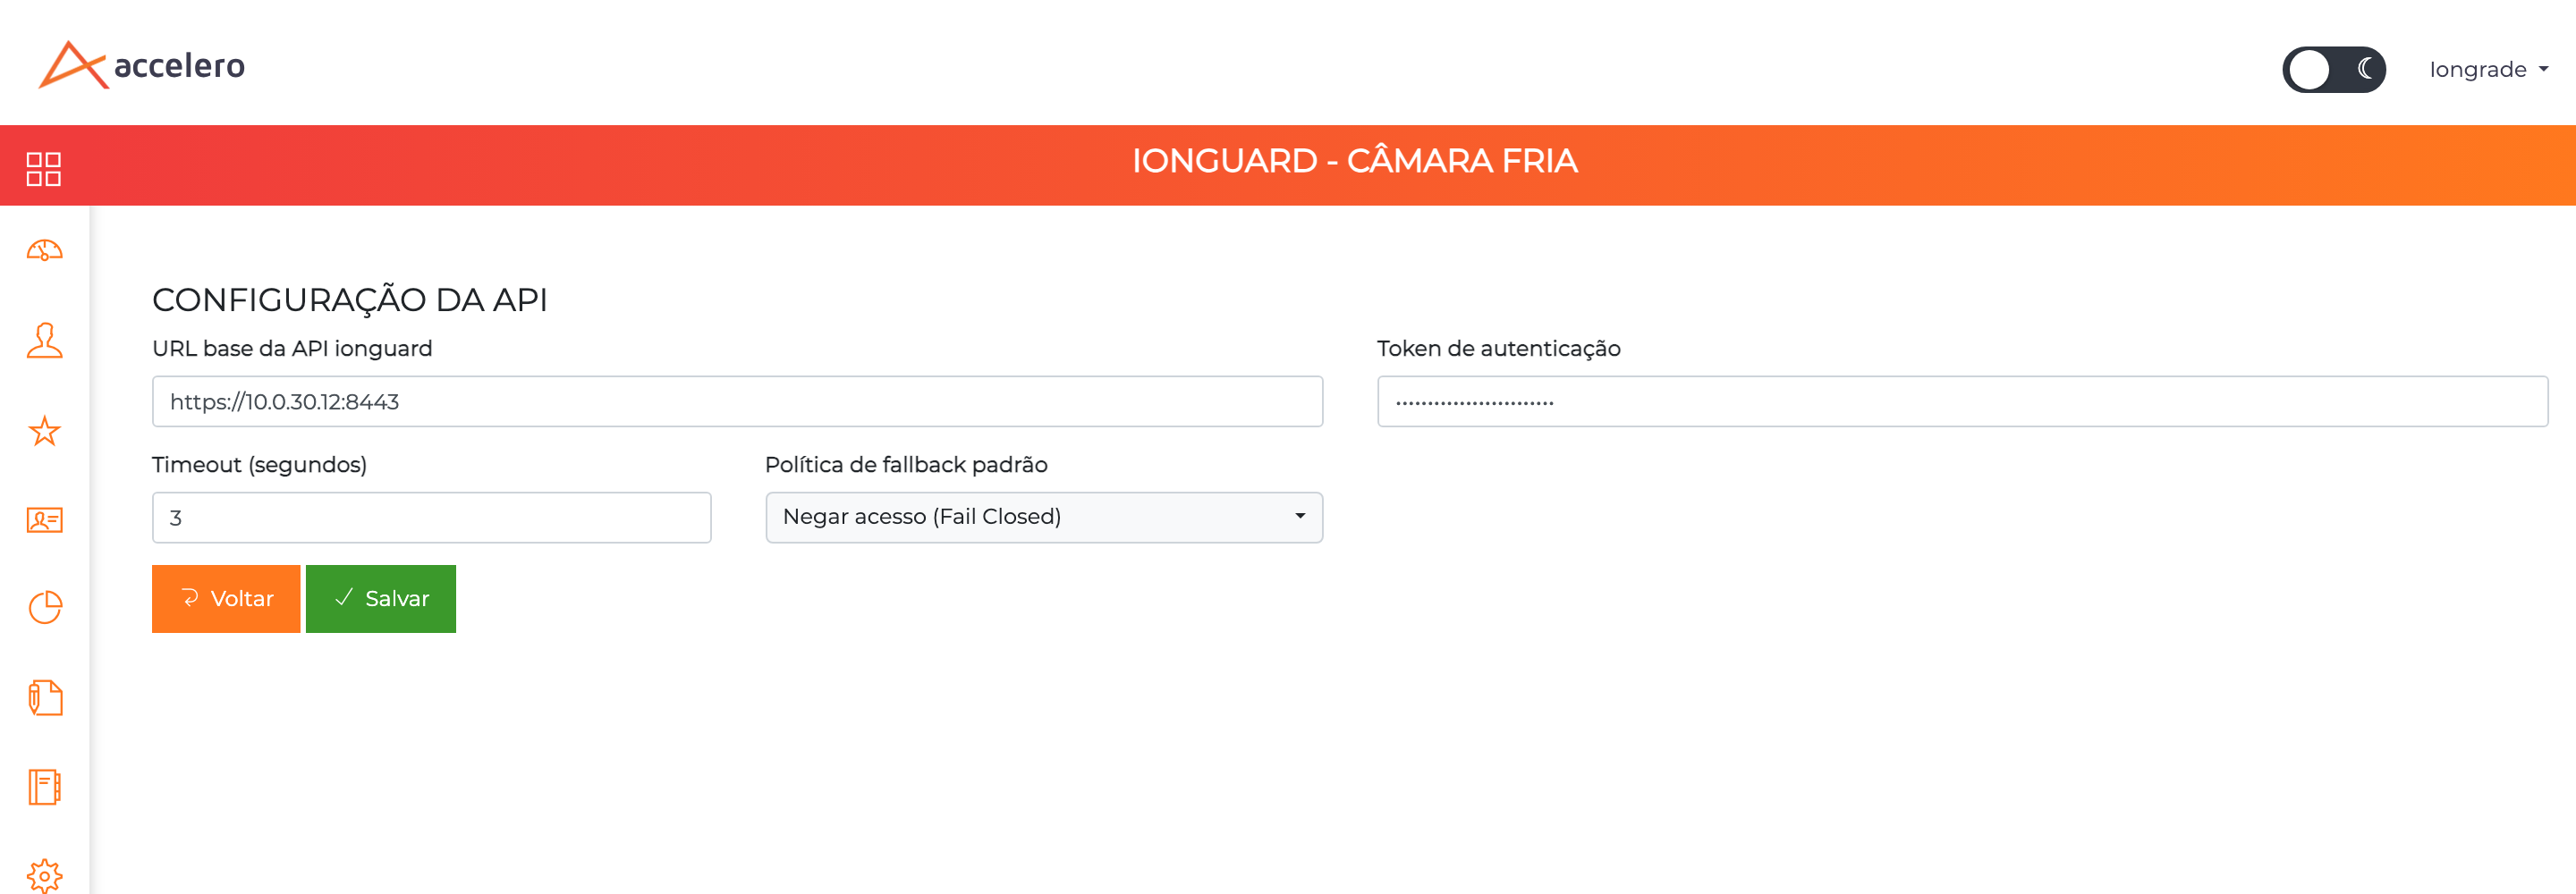
| Campo | Descrição |
|---|---|
| URL base da API ionguard | Endereço da API IonGuard (ex: https://ionguard.exemplo.com.br) — fornecido pela IONGRADE durante a implantação |
| Token de autenticação | Token Bearer usado para autenticar na API IonGuard |
| Timeout (segundos) | Tempo máximo de espera pela resposta da API. Aceita valores de 1 a 10 segundos (padrão: 3) |
| Política de fallback padrão | Comportamento global quando a API não responde: Negar acesso (Fail Closed) ou Permitir acesso (Fail Open) |
A tela exige permissão de administrador e é acessada pelo menu de configurações (item Plugins - IonGuard Câmara Fria).
A URL base e o token são fornecidos pela IONGRADE. Ambos são obrigatórios — sem eles, todas as consultas falham e o comportamento passa a depender da política de fallback.
Configuração por área
Caminho de acesso: Configurações > Áreas > editar a área > seção Extra > IonGuard - Câmara Fria
O controle é aplicado por área. Na edição de cada área, o plugin adiciona o bloco IonGuard - Câmara Fria dentro da seção recolhível Extra:
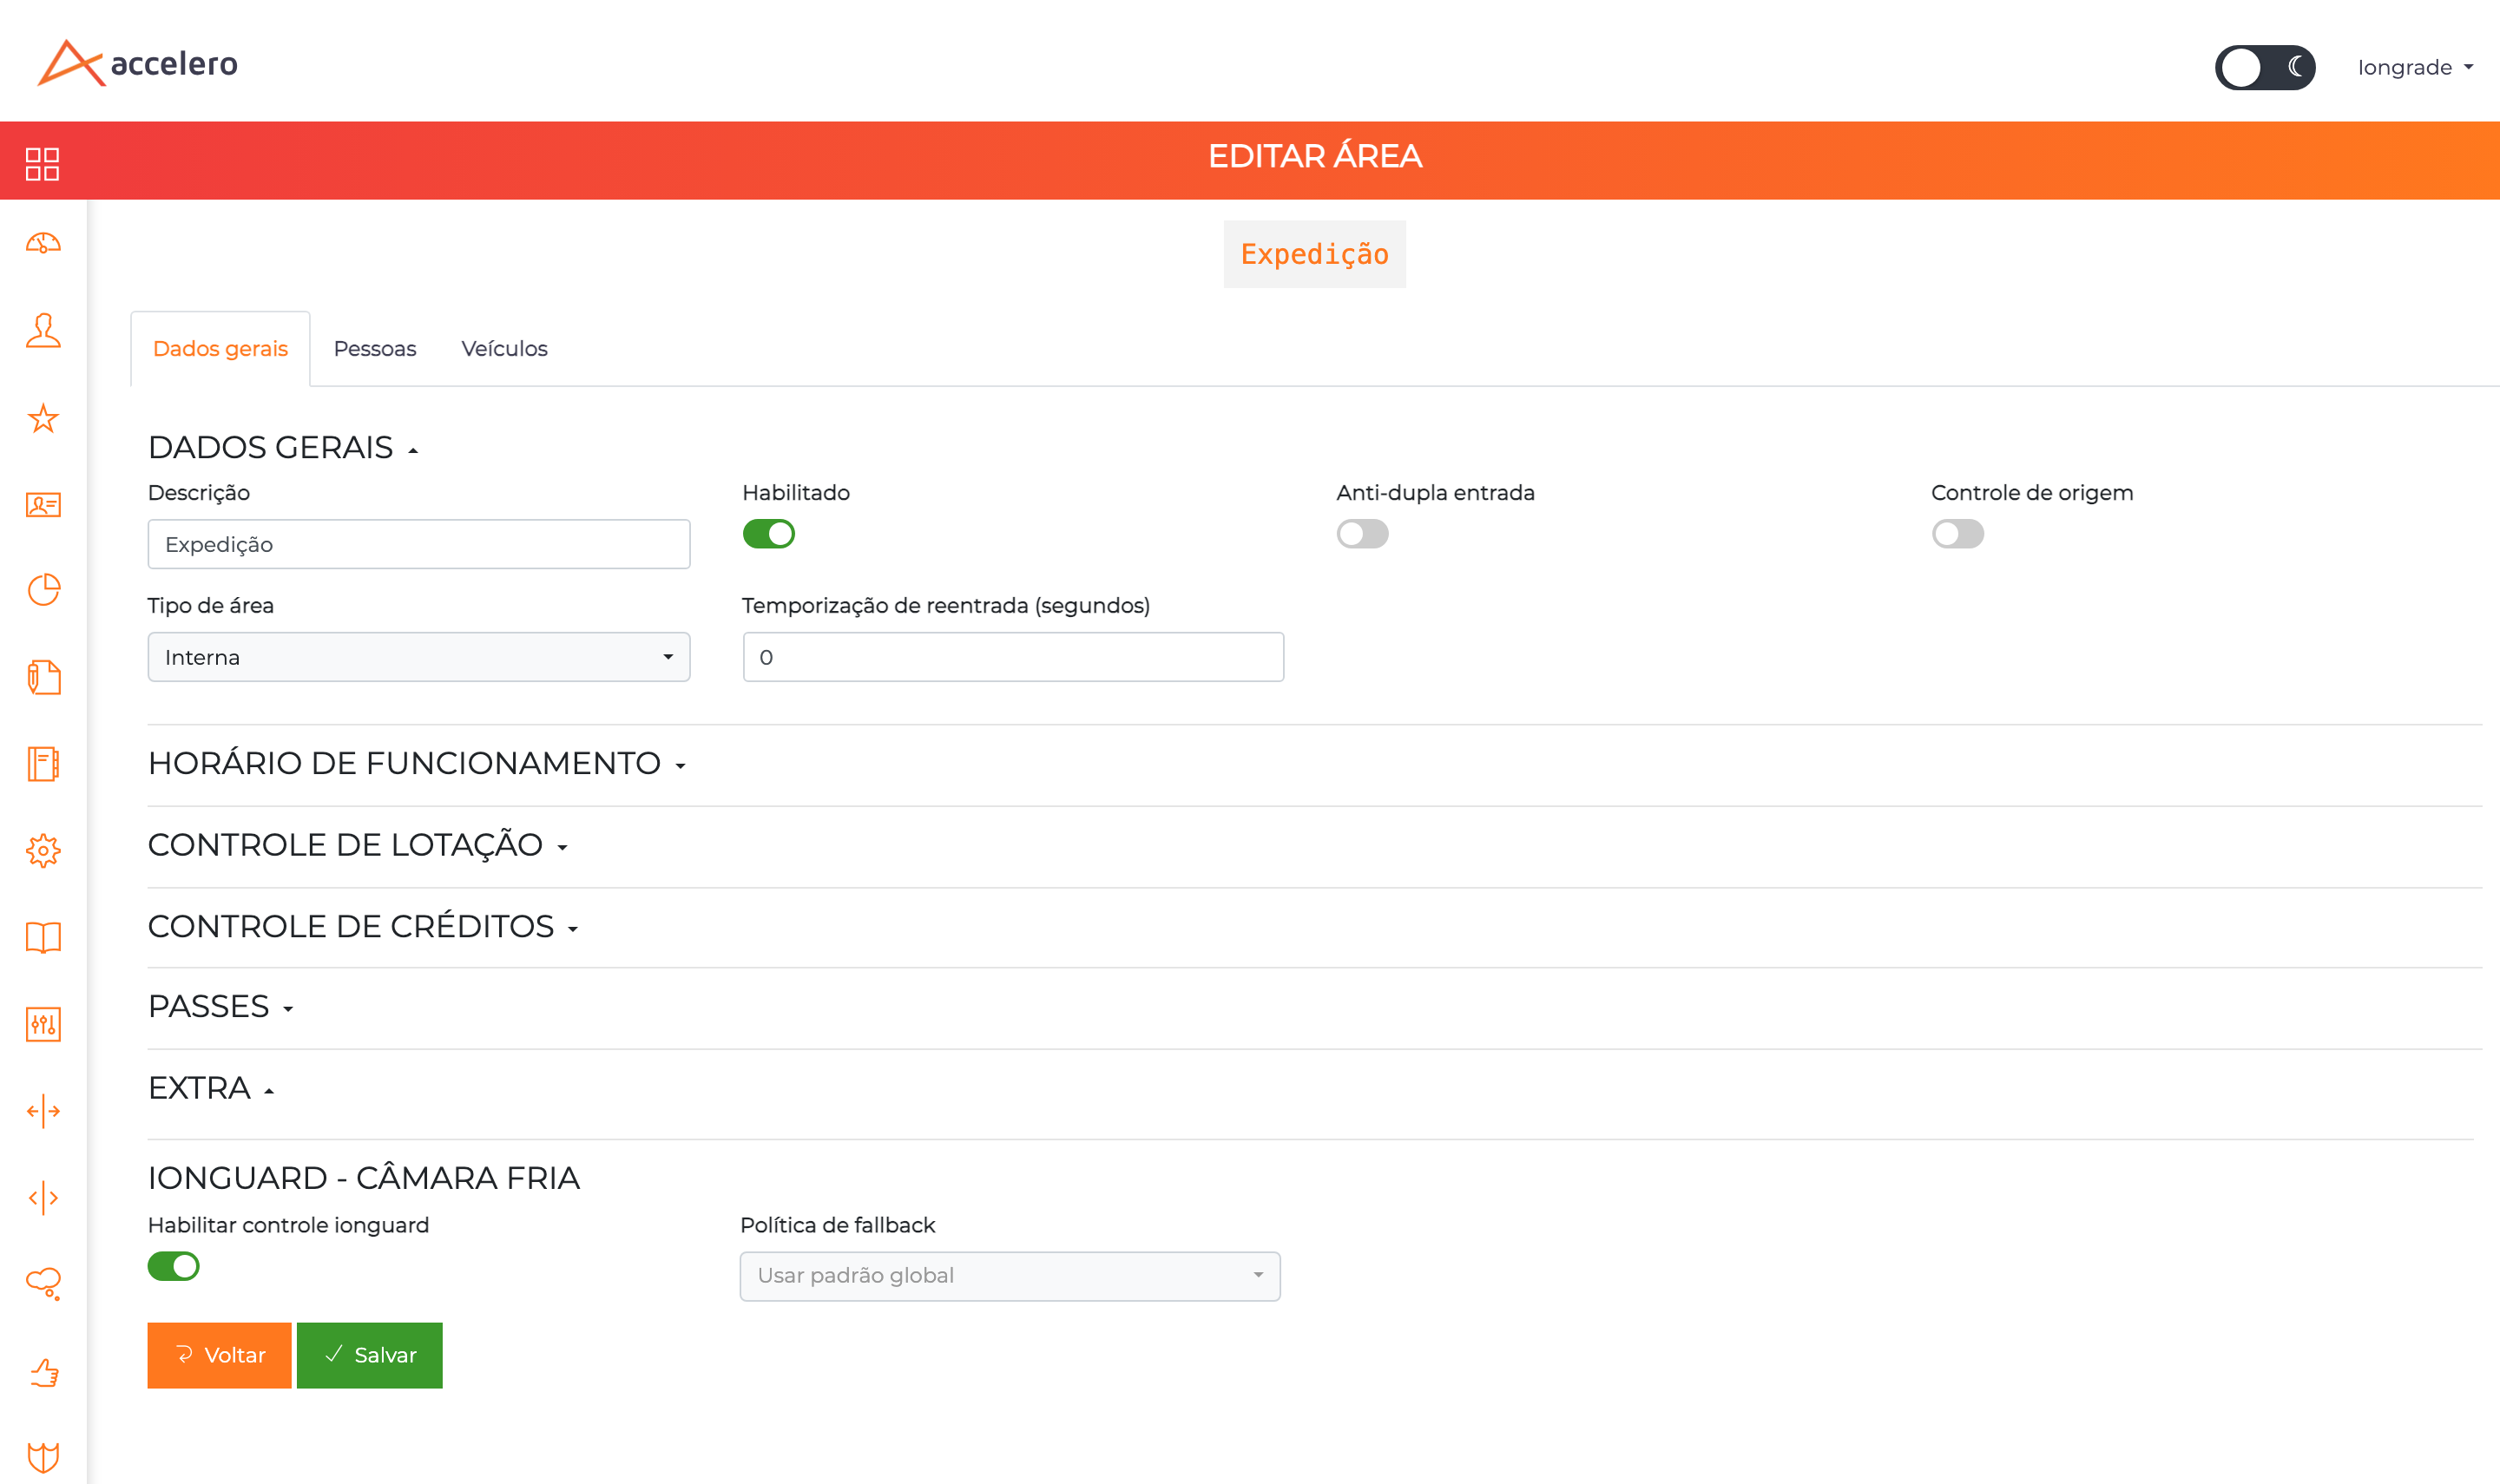
| Campo | Descrição |
|---|---|
| Habilitar controle ionguard | Liga ou desliga a verificação IonGuard para esta área. Quando desligado, a regra é transparente e não interfere no acesso |
| Política de fallback | Sobrescreve a política global apenas para esta área. Mantenha em Usar padrão global para herdar a configuração geral, ou escolha Permitir acesso (Fail Open) / Negar acesso (Fail Closed) |
Regra de controle de acesso
O plugin registra no motor de controle de acesso do ACCELERO uma regra de verificação dedicada — IonGuard - Câmara Fria (NR-36).
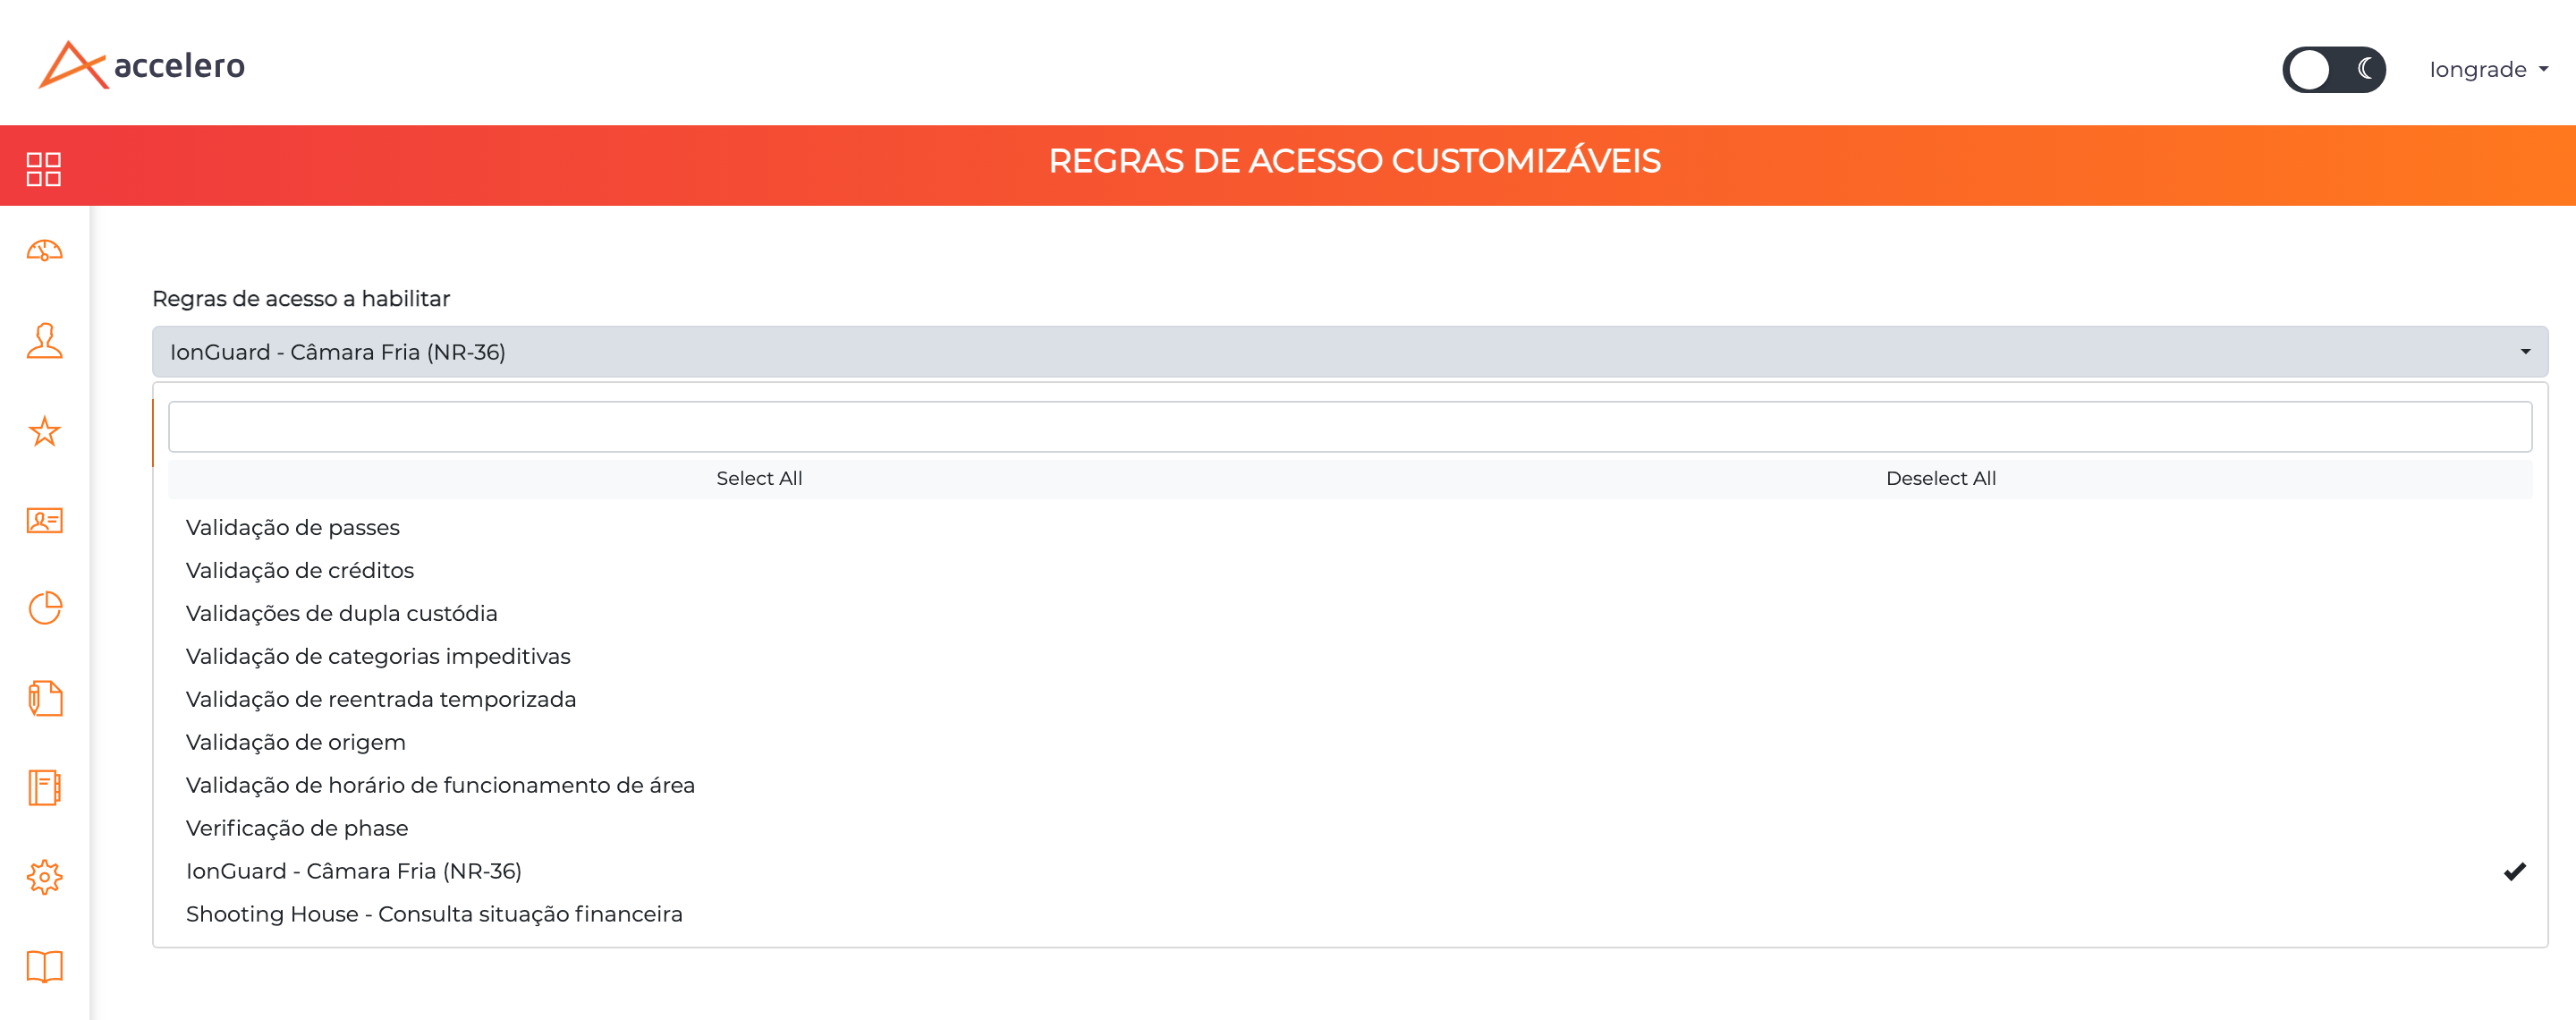
Caminho de acesso: Avançado > Sistema > Personalização - Regras de acesso customizáveis, campo Regras de acesso a habilitar.
A verificação só ocorre se a regra IonGuard - Câmara Fria (NR-36) estiver marcada em Regras de acesso a habilitar. A regra vale para o sistema inteiro, mas só atua quando a área de destino tem Habilitar controle ionguard ligado; nas demais áreas ela é transparente. Apenas habilitar o controle na área não basta: a regra também precisa estar marcada.
Como a regra decide
Para cada tentativa de acesso a um canal cuja área de destino tem o controle habilitado:
- Área não habilitada — se a área de destino não tem o controle IonGuard habilitado, a regra é transparente e o acesso é autorizado por ela.
- Pessoa sem código — se a pessoa não possui código (matrícula) cadastrado, a regra aplica a política de fallback da área.
- Consulta à API — a regra envia o código da pessoa à API IonGuard e aguarda a resposta dentro do timeout configurado.
- API indisponível — se a API não responde (timeout, erro de rede, resposta inválida), a regra aplica a política de fallback.
- Acesso negado pela API — se a API responde que o acesso não é permitido, a regra nega o acesso e registra o evento tipo 312.
- Acesso permitido pela API — se a API responde que o acesso é permitido, a regra autoriza o acesso.
O cálculo do tempo de exposição ao frio e do limite máximo contínuo é feito pela API IonGuard, não pelo ACCELERO. O ACCELERO apenas consulta o resultado e aplica a decisão no controle de acesso. A resposta da API inclui o tempo de exposição acumulado e o limite máximo contínuo do trabalhador.
Política de fallback
A política de fallback define o comportamento quando a API IonGuard não consegue responder.
| Política | Comportamento |
|---|---|
| Negar acesso (Fail Closed) | Nega o acesso. Prioriza a segurança do trabalhador. É o padrão |
| Permitir acesso (Fail Open) | Permite o acesso. Prioriza a continuidade da operação |
A política pode ser definida globalmente (na configuração do plugin) e sobrescrita por área (campo Política de fallback da seção IonGuard na edição da área). Quando a área está em Usar padrão global, vale a política global.
Fail Closed pode bloquear trabalhadores durante uma indisponibilidade da API; Fail Open pode liberar acessos sem a verificação de exposição da NR-36. Defina a política conforme a criticidade da operação e a tolerância a risco do cliente.
Registro e auditoria
Todas as consultas do plugin são registradas para auditoria, independentemente do resultado.
| Situação | O que é registrado |
|---|---|
| Consulta respondida | Resposta completa da API: se o acesso foi permitido, motivos de negação, tempo de exposição acumulado, limite máximo contínuo, status HTTP e tempo de resposta |
| Fallback aplicado | Pessoa, área, política de fallback aplicada e a marcação de que o resultado veio de um fallback |
O registro inclui o código (matrícula) da pessoa, a área de destino e a data/hora da consulta. Acessos negados pela regra também aparecem como evento 312 — Acesso negado - IonGuard NR-36 nos Logs e Monitoramento.
Os eventos de acesso negado pela regra ficam disponíveis nos logs de acesso do ACCELERO. O log detalhado das consultas à API IonGuard é gravado em tabela própria do plugin, voltada à auditoria técnica.
Casos de uso
Habilitar o controle em uma câmara fria
- Solicitar à IONGRADE a instalação do plugin
ionguard_camarafriae o acesso à API IonGuard. - Em
Avançado > Sistema > Plugins - IonGuard Câmara Fria, preencher URL base, Token, Timeout e a Política de fallback padrão. - Na edição da área que representa a câmara fria, ativar Habilitar controle ionguard na seção IonGuard - Câmara Fria.
- Em
Avançado > Sistema > Personalização - Regras de acesso customizáveis, marcar IonGuard - Câmara Fria (NR-36) em Regras de acesso a habilitar e salvar (uma única vez, vale para todas as áreas). - Garantir que as pessoas reguladas tenham código (matrícula) cadastrado.
- Testar uma passagem e conferir o resultado nos logs de acesso.
Definir fallback diferenciado por área
- Definir a política global mais conservadora (ex: Fail Closed) na configuração do plugin.
- Em uma área específica que não pode bloquear durante indisponibilidades, abrir a seção IonGuard - Câmara Fria e escolher Permitir acesso (Fail Open) no campo Política de fallback.
- Manter as demais áreas em Usar padrão global.
Boas práticas
- Código de pessoa preenchido: pessoas sem código (matrícula) não são consultadas na API e caem na política de fallback. Garanta a matrícula no cadastro dos trabalhadores regulados.
- Timeout adequado: valores muito baixos aumentam a chance de fallback; valores altos podem atrasar a liberação no bloqueio. O padrão de
3segundos é um bom ponto de partida. - Regra habilitada e áreas certas: confirme que a regra IonGuard - Câmara Fria (NR-36) está marcada em Regras de acesso a habilitar e que cada área de câmara fria tem o controle ligado. Uma coisa sem a outra não gera verificação.
- Fallback alinhado ao cliente: decida Fail Open vs Fail Closed junto ao responsável de SST do cliente, equilibrando segurança e continuidade operacional.
Troubleshooting
O acesso não está sendo verificado
Possíveis causas:
- Controle IonGuard não habilitado na área
- Regra IonGuard - Câmara Fria (NR-36) não marcada em
Avançado > Sistema > Personalização - Regras de acesso customizáveis - Plugin não instalado/habilitado
Solução:
- Na edição da área, confirme Habilitar controle ionguard ligado.
- Confirme que a regra IonGuard - Câmara Fria (NR-36) está marcada em Regras de acesso a habilitar.
- Verifique com o suporte IONGRADE se o plugin está habilitado.
Acessos estão sendo todos negados (ou todos liberados) inesperadamente
Possíveis causas:
- API IonGuard indisponível e fallback acionado (Fail Closed nega tudo; Fail Open libera tudo)
- URL base ou token incorretos
- Timeout muito baixo
Solução:
- Verifique a URL base e o Token de autenticação na configuração do plugin.
- Teste a conectividade do servidor ACCELERO até a API IonGuard (HTTPS).
- Ajuste o Timeout se a rede estiver lenta.
- Reveja a Política de fallback global e por área.
Trabalhador específico cai sempre no fallback
Possíveis causas:
- Pessoa sem código (matrícula) cadastrado
- Trabalhador não encontrado na API IonGuard
Solução:
- Confirme o código no cadastro da pessoa.
- Verifique com a equipe responsável pela API IonGuard se o trabalhador está cadastrado lá.
Integração com outros módulos
Áreas
O controle é configurado e habilitado por área. A seção IonGuard - Câmara Fria é adicionada à edição de área pelo plugin.
Controladores
A verificação ocorre na passagem por um canal de controlador cuja área de destino tem o controle habilitado.
Logs e Monitoramento
Acessos negados pela regra geram o evento 312 — Acesso negado - IonGuard NR-36, visível em Logs e Monitoramento.
Próximos Passos
- Câmara Fria — Controle de câmara fria nativo do ACCELERO (por controle de acesso)
- Áreas — Habilite o controle IonGuard nas áreas de câmara fria
- Controladores — Entenda o fluxo de passagem que dispara a verificação
- Logs e Monitoramento — Consulte os eventos de acesso negado
- Plugins — Saiba mais sobre o sistema de plugins do ACCELERO